El desafío de Red Hat: reparar fallas de seguridad sin detener los sistemas
En el marco del Red Hat Summit: Connect México, la compañía presentó herramientas innovadoras para adaptar parches a software existente y automatizar su aplicación, con controles humanos en las aplicaciones de misión crítica.
La inteligencia artificial ha incrementado la velocidad con la que se descubren fallas de seguridad en el software, pero para las empresas, repararlas a ese mismo ritmo sin interrumpir sus servicios continúa siendo un desafío crucial. Una vulnerabilidad suele permanecer abierta semanas o meses no por falta de visibilidad, sino por procedimientos técnicos: los equipos deben evaluar riesgos, validar compatibilidades y ejecutar pruebas exhaustivas para evitar que una actualización rompa otros componentes en producción.
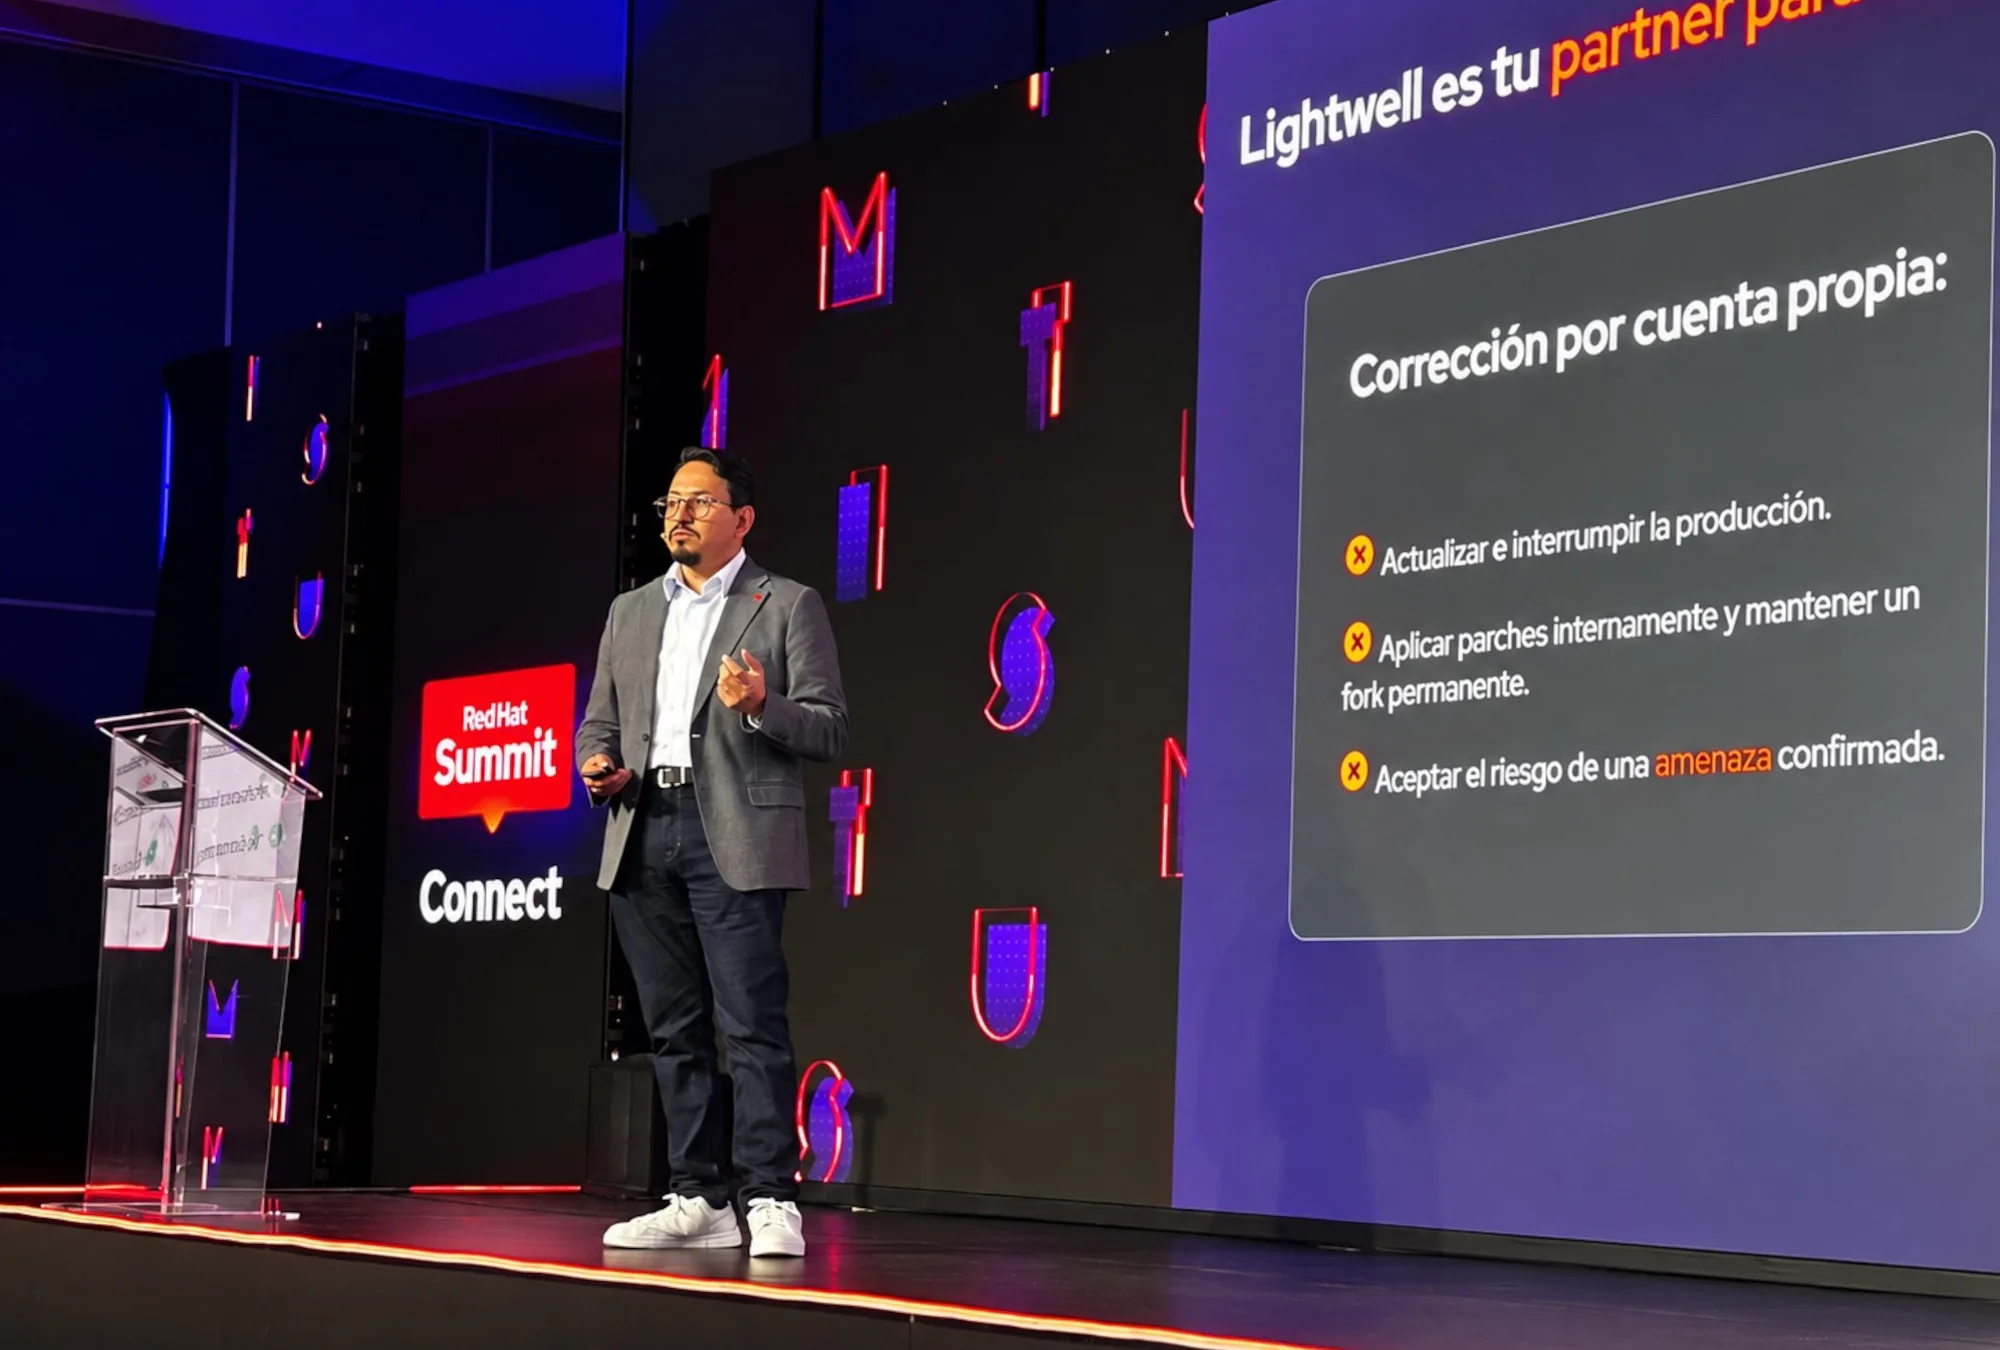
Una de las soluciones presentadas fue Lightwell, una iniciativa conjunta entre IBM y Red Hat, que se presentó en mayo de 2026 para sanear dependencias en software de código abierto de alto nivel empresarial.
El proyecto aborda un dilema clásico en la gestión de TI: actualizar una biblioteca vulnerable suele exigir modificar componentes adyacentes y reiniciar procesos de certificación; desarrollar un parche propio requiere tiempo y talento especializado; y postergar el arreglo puede prolongar la exposición al riesgo.
Lightwell utiliza la técnica de backporting, que transfiere una corrección de seguridad moderna a versiones anteriores de una librería, permitiendo neutralizar la amenaza sin requerir una migración completa de los sistemas. Según Ramón Moctezuma, Gerente de Soluciones de Red Hat México, las organizaciones “no tendrán que ir a la última versión del software para poder traer una corrección”.
Los parches desarrollados bajo este esquema pasan por procesos de verificación y se distribuyen mediante repositorios protegidos que se integran a las cadenas de despliegue continuo de cada cliente, sin sustituir sus herramientas habituales de escaneo ni sus filtros de calidad.
Como parte de sus primeros resultados, IBM y Red Hat informaron la identificación y corrección de más de 400 vulnerabilidades previamente desconocidas en librerías Java de uso masivo.
La iniciativa opera a través de dos mecanismos de acceso:
Agentes de IA en la remediación: asistencia técnica con criterio humano
El núcleo de la demostración operativa presentada por Raúl Rojas, Solutions Architect y SME de Lightwell en Red Hat, fue resolver la saturación de los administradores de sistemas que deben atender decenas de aplicaciones simultáneas. En el escenario expuesto durante el evento, 14 vulnerabilidades afectaban a 286 aplicaciones. Un agente de inteligencia artificial analizó cada caso, propuso las modificaciones correspondientes y aplicó los parches. Gracias a esta clasificación automatizada, solo 12 casos complejos requirieron intervención y revisión humana directa.
El flujo demostrado evidenció que la IA puede asumir la carga mecánica de evaluar dependencias y preparar parches en segundos. No obstante, se enfatizó que estos modelos no reemplazan los entornos de prueba corporativos: cada ajuste debe seguir superando las etapas de validación funcional antes de liberarse a producción.
Corregir una línea de código es solo una parte de la ecuación. Las organizaciones operan sobre arquitecturas híbridas complejas que entrelazan Linux, Windows, nubes públicas, infraestructura de red y servicios de múltiples proveedores.
Hugo F. González Monteverde, especialista en automatización, Linux y tecnologías de nube de Red Hat, presentó las capacidades de Ansible Automation Platform como el motor para coordinar estas acciones operativas.
Durante su intervención, González trazó una distinción metodológica indispensable: mientras que un agente de IA analiza un problema y formula soluciones de manera probabilística, una plataforma como Ansible ejecuta flujos deterministas regidos estrictamente por políticas, reglas y permisos corporativos. Ambos modelos se complementan, pero cumplen funciones operativas distintas.
González vinculó esta capacidad de ejecución consistente con una ruta práctica de madurez hacia el modelo de Zero Trust (Confianza Cero), articulada en cinco etapas.
Tanto los agentes de IA para diagnóstico como las plataformas de automatización para ejecución a escala buscan achicar la ventana de tiempo en la que un sistema permanece expuesto. No obstante, la aceleración tecnológica impone nuevos desafíos de gobernanza: establecer con claridad quién autoriza los cambios, auditar el código generado por algoritmos y definir planes de contingencia si una corrección genera incompatibilidades.